Oauth Callback: Veilige authenticatie voor AI-agenten en CLI-tools
Oauth Callback door Kriasoft is een gratis, mcp-categorie tool gebouwd met TypeScript, draaiend op Node.js 18+, Deno of Bun. Gedistribueerd als een npm-pakket, vangt het OAuth 2.0 autorisatiecodes van autorisatieservers. Deze tool fungeert als een OAuth 2.0 callback handler en een OAuth provider voor het Model Context Protocol (MCP). Het integreert met de MCP SDK, waardoor veilige authenticatie voor verschillende AI-agenten en applicaties mogelijk is. Het ontwerp richt zich op efficiënte en veilige afhandeling van de OAuth autorisatiecodeflow.
Waarmee verbindt Oauth Callback?
Oauth Callback verbindt met OAuth 2.0 autorisatieservers om autorisatiecodes vast te leggen. Het fungeert als een OAuth 2.0 callback handler en een OAuth-provider voor het Model Context Protocol (MCP). Deze tool integreert met de MCP SDK, waardoor veilige authenticatie voor AI-agenten mogelijk is. Terwijl Oauth Callback zelf HTTP gebruikt voor callbacks, ondersteunt het systemen die verbinding maken met MCP-servers met behulp van StreamableHTTPClientTransport. Claude Desktop is een compatibele AI-client bij het verbinden met een MCP-server die Oauth Callback gebruikt voor authenticatie.
Kernfuncties en tools
De belangrijkste Oauth Callback-export biedt getAuthCode() voor de kern OAuth autorisatiecode vastlegging en OAuthError als een OAuth-specifieke foutklasse. Vanuit de oauth-callback/mcp-export fungeert browserAuth() als een MCP SDK-compatibele OAuth-provider. Voor tokenopslag biedt het inMemoryStore() voor tijdelijk gebruik en fileStore() voor persistente, bestand-gebaseerde opslag. De tool ondersteunt het HTTP transportprotocol door een tijdelijke localhost HTTP-server op te zetten om OAuth callbacks te onderscheppen.
Voor wie is het?
Oauth Callback is voor ontwikkelaars die CLI-tools, desktopapplicaties en automatiseringsscripts maken die OAuth autorisatiecodes via een localhost callback moeten vastleggen. Het dient ook Model Context Protocol (MCP) clients en AI-agenten die veilige authenticatie vereisen. Dit omvat ontwikkelaars die AI-agenten integreren met MCP-servers. De tool regelt de automatische opzet van de localhost-server, het starten van de browser en het opruimen, en biedt flexibele tokenopslag. Sla dit over als uw applicatie geen OAuth 2.0 autorisatiecode-stroom of MCP SDK-integratie vereist.
Hoe te beginnen
Toegang wordt verleend via een standaard OAuth autorisatieflow. De setup omvat het vooraf registreren van een OAuth-applicatie met een omleidings-URI zoals "http://localhost:PORT/callback" en het gebruik van de client-ID, of het gebruik van Dynamische Clientregistratie waarbij de client zichzelf registreert.
Toepassingsgevallen
- Authenticeren van CLI-tools om toegang te krijgen tot gebruikersgegevens op diensten zoals GitHub door de browser-gebaseerde OAuth autorisatieflow te verwerken en de autorisatiecode vast te leggen.
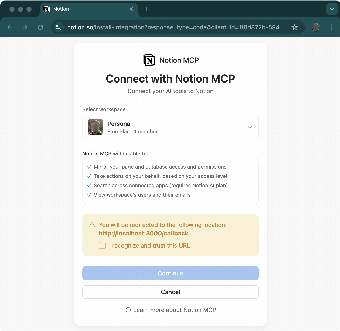
- Integreren van AI-agenten met MCP-servers (bijv. de MCP-server van Notion) door een OAuth-provider (browserAuth()) te bieden die veilige authenticatie voor de agent mogelijk maakt.
- Automatiseren van workflows over verschillende diensten (bijv. Notion, Linear, GitHub) door geauthenticeerde toegang te bieden voor automatiseringsscripts.
Oauth Callback biedt een gerichte oplossing voor het vastleggen van OAuth 2.0 autorisatiecodes, met name voor native applicaties en AI-agenten. De ondersteuning voor PKCE en Dynamische Clientregistratie verbetert de beveiliging en het gemak van de installatie. De integratie van de tool met de MCP SDK maakt het een waardevol onderdeel voor veilige authenticatie van AI-agenten. De flexibele opslagopties verhogen de bruikbaarheid voor verschillende ontwikkelingsbehoeften. Probeer een CLI-tool te authenticeren om toegang te krijgen tot gebruikersgegevens op GitHub.